Supervision du contrôle d’accès en entreprise
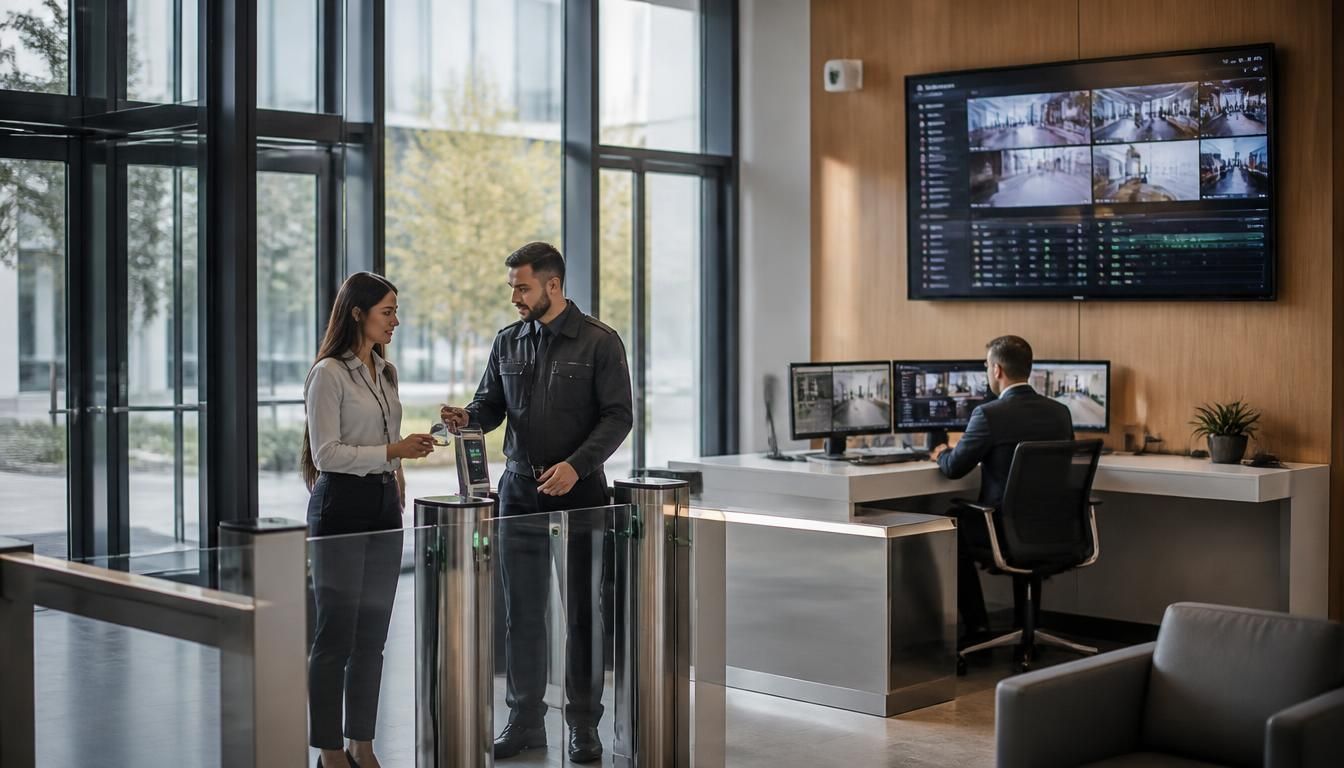
Quand une porte s’ouvre au bon moment, sans ralentir vos équipes ni exposer vos locaux, tout paraît simple. Pourtant, derrière ce geste banal se cache un enjeu majeur de sécurité. La supervision du contrôle d’accès constitue justement cette couche de pilotage qui relie badges, portes et droits utilisateurs. Elle permet de centraliser le contrôle, d’observer les événements en temps réel et d’assurer une gestion cohérente sur un réseau de plusieurs points d’entrée. Pour une entreprise, c’est un moyen concret de mieux protéger les personnes, les biens et les zones sensibles.
Dans ce guide, vous allez comprendre comment fonctionne un système supervisé, pourquoi il change la manière de gérer les autorisations et comment il facilite la vie au quotidien. Vous verrez aussi comment choisir les bonnes technologies, organiser les rôles et exploiter les alertes pour garder la main sur chaque accès sans complexifier l’exploitation.
Comprendre le contrôle d’accès supervisé : définition, rôle et différences
Un contrôle d’accès supervisé ne se contente pas d’ouvrir ou de refuser une porte : il ajoute une couche de pilotage qui relie la décision, la gestion et l’information. Dans une entreprise, ce système donne une vision d’ensemble sur les accès physiques, les droits attribués et les événements enregistrés. C’est cette fonction de supervision qui transforme une simple solution locale en outil de sécurité plus complet, surtout quand plusieurs zones doivent être protégées.
Concrètement, vous gagnez en contrôle parce que chaque accès devient lisible, vérifiable et modifiable depuis un point central. Cette solution aide aussi à mieux répartir la gestion des droits selon les besoins réels. Voici les repères à garder en tête :
- La définition repose sur un système qui relie lecteurs, logiciels et supervision.
- Le rôle principal est de centraliser les droits d’accès et les décisions.
- Un contrôle simple ouvre une porte ; une supervision ajoute la sécurité et l’information.
- L’objectif est de protéger des locaux comme un bureau, une salle serveur ou un atelier.
Ce que change une supervision centralisée
Avec une supervision centralisée, vous pouvez suivre plusieurs points d’accès sans multiplier les outils. Le rôle du système est alors clair : il rassemble les données, simplifie la gestion et améliore la sécurité globale, y compris pour un local sensible ou un bâtiment multi-sites.
Pourquoi un simple lecteur ne suffit pas toujours
Un lecteur seul autorise ou bloque, mais il ne raconte pas ce qui se passe ensuite. Sans solution de supervision, vous perdez une partie de l’information utile pour le contrôle, l’audit et la gestion des incidents. C’est là que la supervision devient essentielle.
Comment fonctionne un système d’accès du badge à l’autorisation
Le parcours commence souvent par un badge, un code ou un autre moyen d’authentification. Le système vérifie ensuite si l’utilisateur peut accéder à la zone demandée. Cette technologie doit être rapide, fiable et capable de fonctionner sur un réseau local ou distant. Dans une installation bien pensée, chaque étape est enregistrée pour que vous puissiez contrôler les flux sans effort.
Le processus suit généralement une suite logique simple, du badge à la trace enregistrée. Pour bien comprendre, retenez ces étapes :
- Identification de la personne qui souhaite accéder à la zone.
- Authentification via badge, code, smartphone ou autre technologie.
- Décision du système pour autoriser ou refuser l’accès.
- Journalisation de l’événement dans le logiciel.
- Supervision en temps réel pour contrôler les anomalies.
Les étapes clés, du badge à la trace enregistrée
Imaginez Lina, responsable d’un site industriel à Lyon. Elle présente son badge, le système reconnaît son profil, puis la porte s’ouvre en moins d’une seconde. En parallèle, le logiciel garde une trace de l’accès, ce qui permet de contrôler l’historique et d’accéder aux informations utiles en cas de besoin. Cette mesure simple améliore la réactivité.
Le rôle du logiciel dans la décision d’accès
Le logiciel est le cerveau de la solution. Il compare l’authentification reçue avec les droits disponibles, autorise ou bloque l’accès, puis enregistre l’événement. Sans lui, vous perdez la capacité de contrôler plusieurs portes en même temps et de suivre chaque fonction du système de façon centralisée.
Quelles technologies choisir pour identifier et authentifier les utilisateurs ?
Pour choisir la bonne technologie, il faut comparer le niveau de sécurité, la rapidité d’usage et le contexte. Une solution biométrique peut être idéale dans un site sensible, alors qu’un badge reste plus pratique dans une entreprise avec de nombreux passages. La biométrie séduit par sa simplicité, mais elle n’est pas toujours indispensable. Le bon choix dépend du niveau de contrôle attendu et du réseau à superviser.
Voici un tableau simple pour comparer les options les plus courantes :
| Technologie | Avantages, limites et cas d’usage |
|---|---|
| Badge | Rapide, facile à déployer, adapté aux bureaux et aux accès fréquents |
| Code PIN | Simple à utiliser, mais moins sûr si le code circule |
| Smartphone | Pratique, dématérialisé, utile pour des équipes mobiles |
| Biométrie | Très forte sécurité, mais demande plus de vigilance sur les données |
- Le badge convient aux sites à fort passage.
- Le code reste utile pour un accès ponctuel.
- Le smartphone facilite l’accès à distance.
- La biométrie renforce la sécurisation d’un accès sensible.
Badge, code ou smartphone : comment comparer
Pour une solution rapide, le badge reste souvent le plus simple. Le smartphone apporte plus de souplesse, surtout si vous devez utiliser plusieurs portes. Le code, lui, peut dépanner, mais il faut bien contrôler sa diffusion. Chaque technologie répond à un niveau différent d’authentification et d’usage.
Quand la biométrie devient la meilleure option
La biométrie devient pertinente quand vous voulez limiter les partages de badges ou renforcer la sécurité sur une zone critique. Une caméra ou un capteur biométrique peut alors compléter le système. En revanche, ce choix doit rester cohérent avec le contexte, la réglementation et la gestion du consentement.
Gérer les droits, les rôles et les zones sensibles sans erreur
La force d’un dispositif bien pensé, c’est sa capacité à gérer les accès selon les rôles. Vous ne donnez pas les mêmes autorisations à un technicien, à un visiteur ou à un prestataire. Pour baser cette organisation sur des règles claires, il faut relier chaque rôle à une ressource précise et à un niveau d’information adapté. La suite logique est simple : moins de droits inutiles, moins d’erreurs.
Dans une entreprise, cette méthode évite d’autoriser trop largement l’accès à une zone sensible. Elle aide aussi à gérer les exceptions sans casser l’organisation. Voici la logique à suivre :
- Définir chaque rôle avant d’attribuer une autorisation.
- Baser les droits sur le besoin réel d’accéder à une ressource.
- Limiter l’accès aux zones sensibles selon une règle claire.
- Prévoir une exception temporaire pour un visiteur ou un prestataire.
- Mettre à jour les habilitations dès qu’un poste change.
Construire une matrice de droits claire
Une matrice de droits permet de visualiser qui peut accéder à quoi, à quel moment et pour quelle raison. Ce document aide à gérer les autorisations sans ambiguïté et à contrôler les écarts. Vous gagnez ainsi en cohérence, surtout quand plusieurs équipes doivent accéder à la même ressource.
Réduire les erreurs de paramétrage au quotidien
Les erreurs viennent souvent d’un mot de passe partagé, d’un rôle mal défini ou d’une exception oubliée. Pour les réduire, il faut vérifier chaque attribut, tester les scénarios et garder une information à jour. Un contrôle régulier évite qu’un accès reste ouvert plus longtemps que prévu.
Pourquoi la traçabilité et les alertes renforcent la sécurité au quotidien
La traçabilité change tout, parce qu’elle transforme chaque passage en information exploitable. Quand un accès est enregistré, vous pouvez contrôler les horaires, repérer un comportement inhabituel et relier un événement à une caméra si besoin. Dans un local sensible, cette visibilité améliore la sécurité et facilite le contrôle après coup. C’est aussi une mesure précieuse pour comprendre ce qui s’est passé en cas d’incident.
Les alertes complètent cette logique. Une alarme peut signaler une porte restée ouverte, un accès refusé à répétition ou une tentative hors plage horaire. Grâce à cette suite d’alertes, vous réagissez plus vite et vous gardez la main sur le système. Voici les usages clés :
- Consulter les logs pour analyser chaque accès.
- Déclencher une alarme en cas d’anomalie.
- Contrôler les accès hors horaires autorisés.
- Suivre les incidents pour améliorer la sécurité.
- Exploiter l’historique lors d’un audit ou d’une enquête.
Lire les journaux d’événements pour repérer une anomalie
Un journal d’événements bien tenu permet de voir qui est passé, quand et par quelle porte. Si une caméra montre une porte ouverte alors qu’aucun badge n’a été présenté, vous avez déjà un signal utile. Cette information aide à contrôler la situation sans attendre une alarme plus grave.
Réagir vite grâce aux notifications et aux alertes
La notification en temps réel change la donne : vous recevez l’information au bon moment, pas deux heures plus tard. Une solution bien paramétrée peut envoyer une alarme au responsable sécurité, puis bloquer un nouvel accès. Cette réaction rapide protège mieux le bâtiment et réduit les effets d’un incident.
Mettre en œuvre une solution adaptée à l’entreprise, au chantier ou au site critique
Pour choisir une solution pertinente, il faut d’abord regarder le contexte. Une entreprise de bureaux, un chantier temporaire et un site critique n’ont pas les mêmes besoins. Le système doit donc s’adapter à la gestion des flux, à la réglementation et à la sécurité attendue. Si vous voulez mettre en œuvre une installation durable, pensez aussi au cloud, à la maintenance et à la compatibilité avec le réseau existant.
Voici les critères à vérifier avant de choisir :
- Le niveau de sécurité attendu selon le site.
- La compatibilité avec le bâtiment et l’existant.
- La facilité de gestion des droits et des utilisateurs.
- La capacité du cloud à centraliser plusieurs points.
- La conformité avec la réglementation interne et externe.
- L’évolutivité pour suivre la croissance de l’entreprise.
Les critères techniques à vérifier avant de déployer
Vérifiez la compatibilité des lecteurs, la stabilité du réseau, la qualité du logiciel et la fonction de supervision à distance. Une solution Eden bien pensée doit aussi permettre de mettre à jour les droits sans interrompre l’installation. Le but est simple : garder un contrôle fiable, même quand le site évolue.
Les bonnes pratiques pour une mise en œuvre durable
Commencez par cartographier les accès, puis définissez les rôles, testez les scénarios et formez les équipes. Ensuite, mettez à jour les autorisations à chaque changement de poste ou de chantier. En suivant cette suite d’actions, vous utilisez le système avec méthode et vous renforcez la sécurité sans alourdir la gestion.
FAQ – Questions fréquentes sur la supervision du contrôle d’accès
À quoi sert concrètement la supervision d’un contrôle d’accès ?
Elle sert à centraliser la gestion, à contrôler les accès en temps réel et à conserver une information exploitable. Vous voyez qui entre, quand et sur quel point, ce qui améliore la sécurité et le suivi du système.
Quelle différence entre contrôle local et contrôle supervisé ?
Le contrôle local agit porte par porte, alors qu’un contrôle supervisé rassemble plusieurs points dans un même système. La supervision ajoute du rôle, de l’alerte et une meilleure gestion des autorisations.
Quels moyens d’authentification sont les plus utilisés ?
Le badge, le code et le smartphone restent les plus courants. La biométrie progresse aussi, surtout quand l’accès doit être plus strict et que la réglementation le permet.
La biométrie est-elle adaptée à tous les sites ?
Non, car elle dépend du niveau de sécurité recherché, du contexte technique et des règles internes. Elle peut être pertinente sur un site sensible, mais elle demande une gestion attentive des données.
Comment limiter les accès non autorisés sans complexifier la gestion ?
En définissant des rôles clairs, en limitant chaque autorisation au strict nécessaire et en surveillant les alertes. Cette méthode réduit les risques tout en gardant une administration simple.
Quelles bonnes pratiques suivre pour rester conforme aux règles internes ?
Il faut documenter les droits, vérifier régulièrement les accès, contrôler les exceptions et conserver une trace des changements. Cette rigueur aide à rester conforme à la réglementation et à renforcer la sécurité.